
轻量级多协议代理转发器:HTTP / HTTPS / SOCKS5 任意入转出,单文件、无运行时依赖(除 glibc),内置 Web 管理后台、TLS 证书热加载、Cron 定时重启。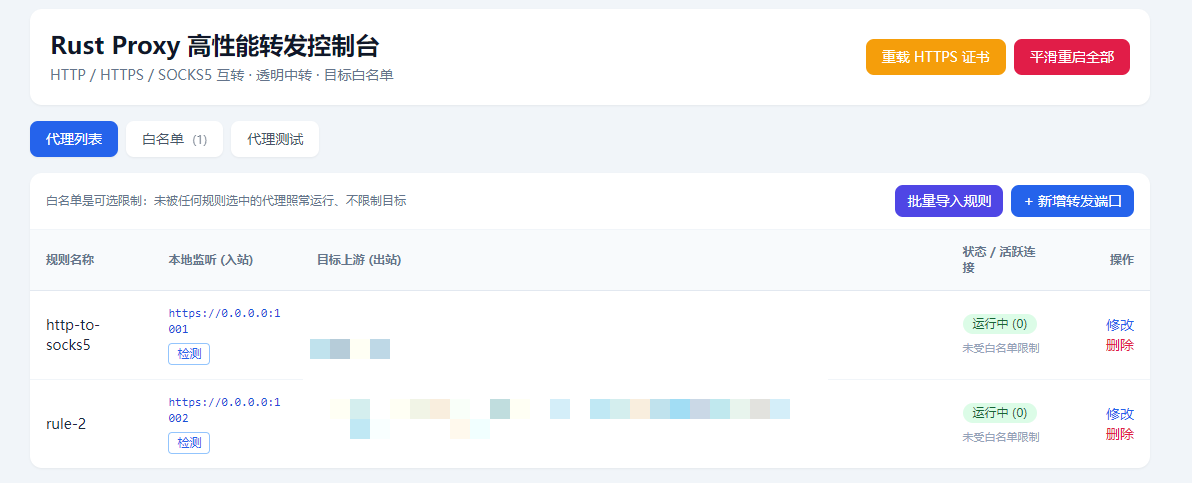
前提条件
判断目标机:

ldd --version | head -1     # 低于 2.34 就必须用 static 版
uname -m                    # 必须是 x86_64

静态版验证(上传后执行):
ldd rust-proxy     # 应输出 "statically linked"

老版本 file(如 Ubuntu 20.04 自带的 5.38)会把 static-pie 误报成 dynamically linked,以 ldd 的结果为准。
目录结构
/root/rproxy/
├── rust-proxy            # 二进制(0755)
├── config.yaml           # 配置(0600,里面有密码)
├── fullchain.pem         # 证书链
├── privkey.pem           # 私钥
└── web/
    └── index.html        # 管理页面(可随意改,无需重编译)

web/ 的查找顺序:admin.web_dir → 配置文件同级 web/ → 当前目录 web/ → 程序同级 web/ → 内置页面。 放在 config.yaml 旁边就一定找得到,不用额外配置。
使用方法:
1、把安装包上传到服务器(推荐ubuntu系统)
2、解压到root/rproxy目录
3、上传你自己的证书到root/rproxy目录,fullchain.pem和privkey.pem(如果你需要用https代理的话)
4、修改配置文件config.yaml
admin:
  enabled: true
  listen: "0.0.0.0:5678"          # 管理后台;建议改 127.0.0.1 走 SSH 隧道
  username: "admin"
  password: "换成强密码"
  web_dir: "/root/rproxy/web"     # 可省略(会自动找配置文件同级的 web/)

tls:
  cert_file: "/root/rproxy/fullchain.pem"
  key_file:  "/root/rproxy/privkey.pem"

cron_restart:
  enabled: false                  # 需要定时重启就改 true,见 §7
  schedule: "0 30 4 * * *"        # 秒 分 时 日 月 周(必须 6 段)
  mode: "soft"                    # soft=重载监听 | hard=进程退出等 systemd 拉起

services:
  # 例 1:HTTPS 入站(要密码)→ 直连目标(普通代理)
  - id: "srv-1"
    name: "https-in-direct"
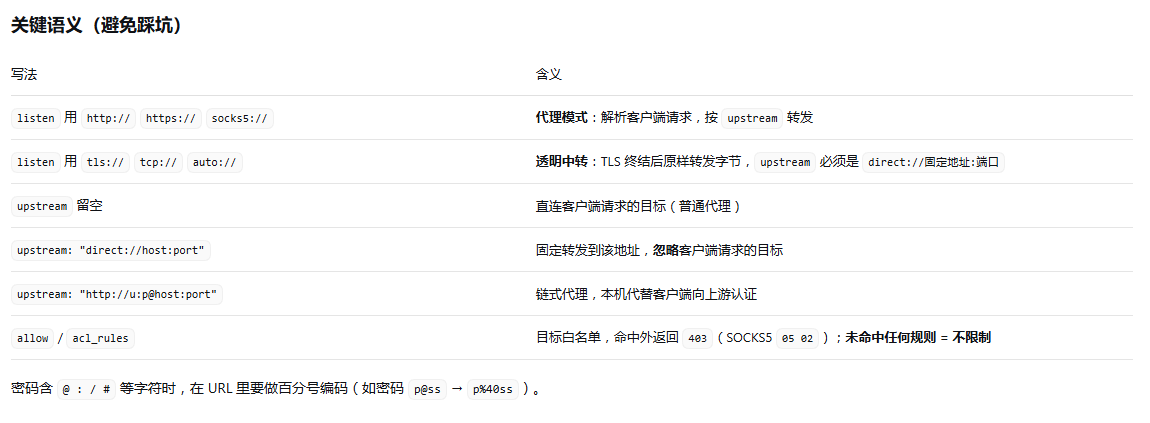
    listen: "https://admin:pass@0.0.0.0:1001"

  # 例 2:HTTPS 入站 → 上游 HTTP 代理(上游账号由本机代填)
  - id: "srv-2"
    name: "https-in-to-upstream"
    listen: "https://admin:pass@0.0.0.0:1002"
    upstream: "http://user:pass@us.udealproxy.com:6666"

  # 例 3:SOCKS5 入站 → 同一个上游
  - id: "srv-3"
    name: "socks-in-to-upstream"
    listen: "socks5://admin:pass@0.0.0.0:1003"
    upstream: "http://user:pass@us.udealproxy.com:6666"

  # 例 4:透明 TLS 中转(等价 gost 的 tls://:7788/目标:6666)
  # 客户端用上游自己的账号密码,中转只做 TLS 终结 + 字节转发,任何协议都能过
  - id: "srv-4"
    name: "tls-relay"
    listen: "auto://0.0.0.0:7788"
    upstream: "direct://us.udealproxy.com:6666"

# 全局白名单:可选。没有它,所有代理都能启动、且不限制目标。
acl_rules:
  - id: "acl-1"
    name: "只允许亚马逊"
    allow:
      - "*.amazon.com"
      - "*.eoowa.com"
    services: ["srv-1", "srv-2"]   # 只对这些代理生效;"*" 表示全部
5、启动程序
#安装
sudo install -m 0755 /root/rproxy/rust-proxy /usr/local/bin/rust-proxy

#前台试跑验证
cd /root/rproxy
./rust-proxy -c config.yaml

#正常的话会看到下面的输出;
INFO rust_proxy: 使用外部 Web 目录: /root/rproxy/web
INFO rust_proxy::tls: TLS 证书加载/热更新成功
INFO rust_proxy::manager: 已启动转发: [https-in-direct] https://admin:pass@0.0.0.0:1001 -> (直连目标)
INFO rust_proxy: Web 管理后台已启动: http://0.0.0.0:9000
6、后台常驻(systemd)
sudo tee /etc/systemd/system/rust-proxy.service >/dev/null <<'EOF'
[Unit]
Description=rust-proxy
After=network-online.target
Wants=network-online.target
StartLimitIntervalSec=0

[Service]
Type=simple
WorkingDirectory=/root/rproxy
ExecStart=/root/rproxy/rust-proxy -c /root/rproxy/config.yaml
Restart=always
RestartSec=3
LimitNOFILE=1048576
StandardOutput=journal
StandardError=journal
SyslogIdentifier=rust-proxy

[Install]
WantedBy=multi-user.target
EOF

sudo systemctl daemon-reload
sudo systemctl enable --now rust-proxy
7、检查
systemctl status rust-proxy
ss -lntp | grep rust-proxy
sudo journalctl -u rust-proxy -n 30 --no-pager
8、常用命令
sudo systemctl restart rust-proxy     # 重启进程
sudo systemctl stop rust-proxy        # 停止
sudo systemctl disable --now rust-proxy   # 取消开机自启并停止
sudo journalctl -u rust-proxy -f      # 实时日志
WorkingDirectory=/root/rproxy 让 web/ 自动找到;证书用相对路径也能工作。 不要再用 nohup 同时跑一份,否则端口冲突
9、定时重启介绍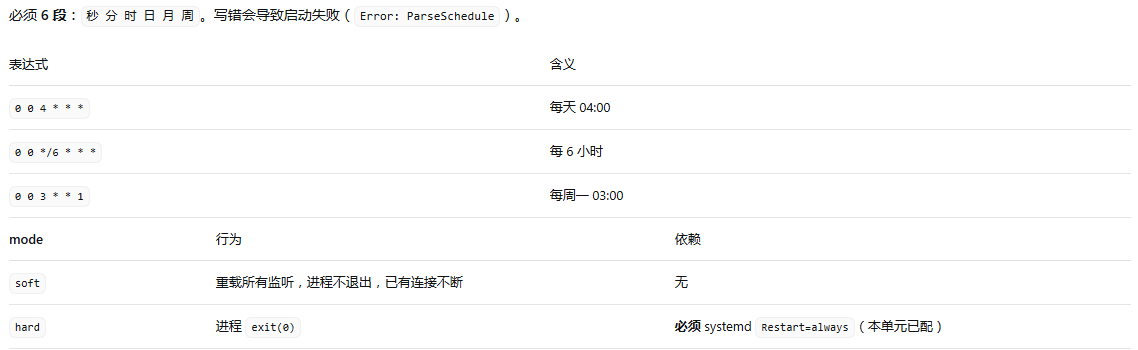
改完 cron_restart 需要重启进程才生效:
cron_restart:
  enabled: true
  schedule: "0 30 4 * * *"   # 每天 04:30:00
  mode: "soft"
到点确认
sudo journalctl -u rust-proxy | grep '触发定时重启任务'
10、Web 管理后台
浏览器打开 http://<服务器>:5678/,输入 admin.username / admin.password。
11、故障排除
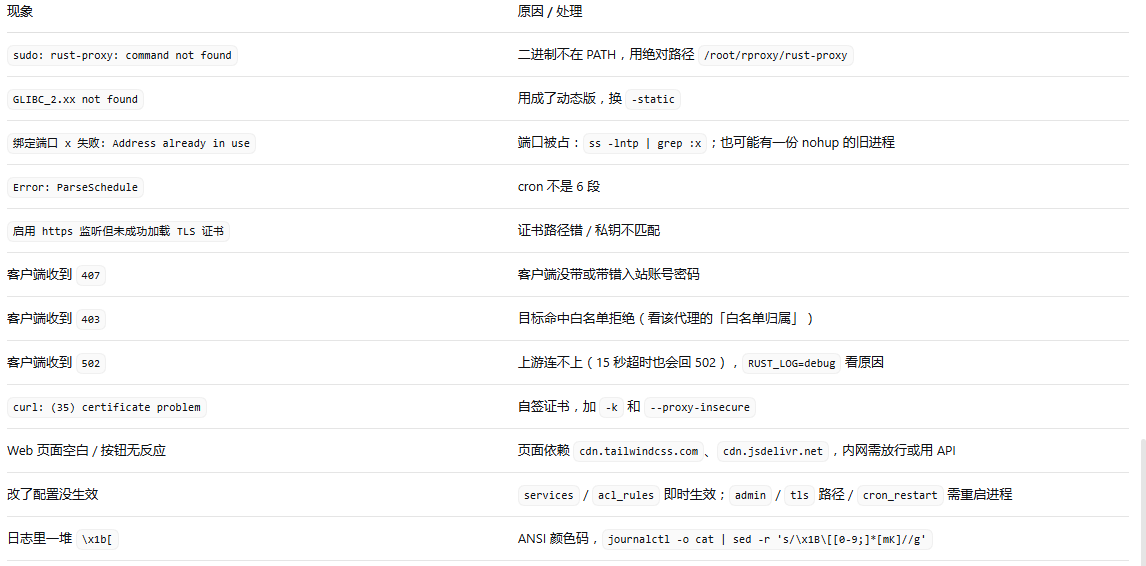
排错时开 debug 日志(前台运行才方便看):
sudo systemctl stop rust-proxy
cd /root/rproxy && sudo env RUST_LOG=debug ./rust-proxy -c config.yaml
12. 附:最小可用配置(可直接复制改)
admin:
  enabled: true
  listen: "127.0.0.1:5678"
  username: "admin"
  password: "CHANGE_ME"

tls:
  cert_file: "/root/rproxy/fullchain.pem"
  key_file:  "/root/rproxy/privkey.pem"

cron_restart:
  enabled: false
  schedule: "0 30 4 * * *"
  mode: "soft"

services:
  - id: "srv-1"
    name: "https-in-upstream"
    listen: "https://admin:CHANGE_ME@0.0.0.0:1001"
    upstream: "http://USER:PASS@us.udealproxy.com:6666"

  - id: "srv-2"
    name: "tls-relay"
    listen: "auto://0.0.0.0:7788"
    upstream: "direct://us.udealproxy.com:6666"
 赞


 打赏
 生成海报


,内置 Web 管理后台、TLS 证书热加载、Cron 定时重启。)
,内置 Web 管理后台、TLS 证书热加载、Cron 定时重启。&summary=轻量级多协议代理转发器:HTTP / HTTPS / SOCKS5 任意入转出,单文件、无运行时依赖(除 glibc),内置 Web 管理后台、TLS 证书热加载、Cron 定时重启。&site=%E6%9E%9C%E6%A0%B8%E5%89%A5%E5%A3%B3&pics=/upfile/2024/08/1724916601175.jpg)



发表回复
评论列表(0条)